GPO Enforced: Cosa Significa e la Differenza con Block Inheritance
Contesto
In quasi ogni ambiente Active Directory esiste almeno una GPO critica che qualcuno ha “forzato” per risolvere una priorità immediata. Quella decisione, fatta in buona fede per risolvere un problema di business, può finire per diventare il problema più grande del dominio.
Il problema non è che Enforced e Block Inheritance siano “cattivi” per definizione. Il problema è che vengono usati come soluzione rapida invece che come eccezione controllata. In logica operativa, GPO Enforced e Block Inheritance sono strumenti molto potenti, ma devono essere trattati come atti di governance, non come tweak di configurazione di ultima istanza.
Questa guida parte da un punto semplice: se conosci il modello di precedenza delle GPO e i comportamenti reali di Enforced/Block Inheritance, puoi evitare di trasformare un caso di eccezione in un dominio pieno di drift invisibile.
Perché questo tema è così pericoloso
Le GPO si applicano in un ordine preciso, ma la loro interpretazione “in prod” non è sempre immediata. In pratica, la maggior parte degli incident reali non nasce da una GPO mal configurata, ma da una combinazione di:
- GPO legate al dominio,
- GPO legate a OU,
- eccezioni di inherited policy,
- parent OU con policy di baseline,
- GPO critiche con
Enforced, - OUs dove
Block Inheritanceè stato abilitato per risolvere un problema locale e poi non rimosso.
Il risultato è che il dominio sembra “stabile” durante le verifiche standard, ma in realtà ha un insieme di eccezioni che cambiano il comportamento di sicurezza, compliance e applicazione delle policy senza che nessuno se ne accorga.
Il punto chiave è questo:
Block Inheritancenon fa sparire una policy: la rimuove dal flusso di ereditarietà del ramo OU;Enforcednon fa diventare la GPO “infallibile”: impone solo la precedenza in un caso di conflitto;- la precisione con cui si leggono i risultati di
gpresultoRSOPfa la differenza tra “azione corretta” e “caos operativo”. Solo così o tramite Group Policy Modeling è possibile definire le precedenze e le policy effettivamente applicate.
Come funzionano veramente le GPO
Prima di parlare di Enforced e Block Inheritance, bisogna ricostruire il modello di applicazione delle GPO.
Ordine di applicazione: i livelli base
Le GPO vengono applicate sempre in questo ordine a livello di dominio:
- Local Group Policy
- Site policy
- Domain policy
- OU policy
- child OU policy (se presenti)
Questa sequenza è spesso ricordata come LSDOU: Local, Site, Domain, OU. Per capire quale impostazione vince, immagina che lo stesso setting, venga configurato con un valore diverso in ogni fase:
Local Group Policyimposta il valoreAsul computer localmente.Site policyimposta il valoreBper il sito Active Directory configurato.Domain policyimposta il valoreCper tutto il dominio.OU policyimposta il valoreDper l'OU in cui si trovano i computer di dominio.Child OU policyimposta il valoreEper l'OU figlia piu specifica in cui si trovano i computer del magazzino.
Se tutte e cinque le policy si applicano allo stesso computer e non ci sono filtri, E sarà il valore finale: la policy collegata alla child OU viene elaborata per ultima e prevale su quella della OU parent, del dominio, del sito e del computer locale. Se la child OU non configura quel setting, allora il valore applicato sarà D; se neppure la OU parent lo configura, resta C, poi B, poi A. Non vince quindi una policy perche è semplicemente “piu in basso” nell'albero: vince l'ultimo valore effettivamente applicato per quello specifico setting.
Questa è la regola di base per le GPO normalmente ereditate. Security Filtering, Block Inheritance, Enforced, loopback processing e altri meccanismi possono cambiare quali GPO arrivano davvero al computer o l'ordine con cui vengono risolti; vanno quindi verificati prima di concludere quale valore vinca. Il risultato effettivo va confermato con gpresult o RSOP sul computer o server che vogliamo analizzare.
In caso di conflitti interni allo stesso livello
Se più GPO sono collegate allo stesso livello, la precedenza è determinata dal loro ordine di link. In GPMC (Group Policy Management Console), le GPO collegate in cima (quindi con link order più basso) hanno priorità maggiore. Quindi, anche senza usare Enforced, un ordine di link sbagliato può dare un effetto molto simile a un bug di orchestrazione.
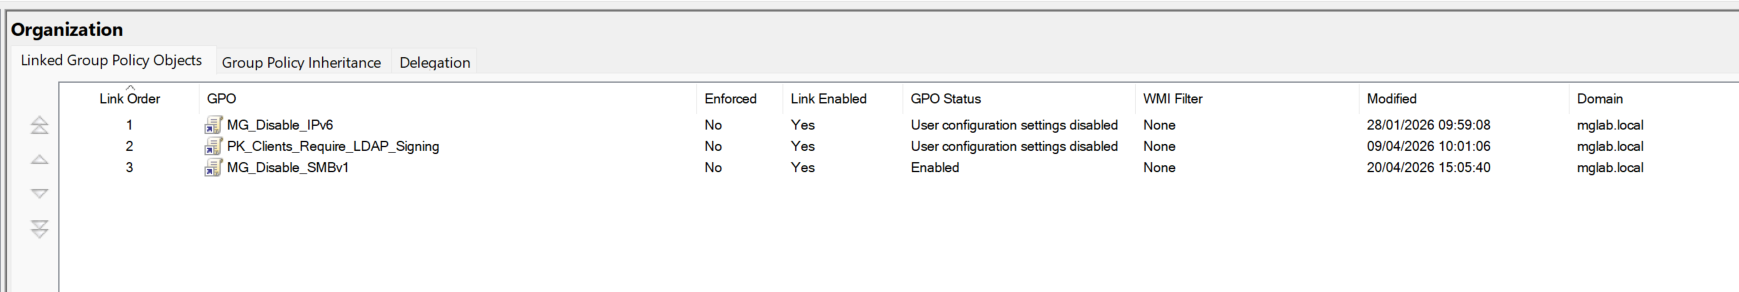
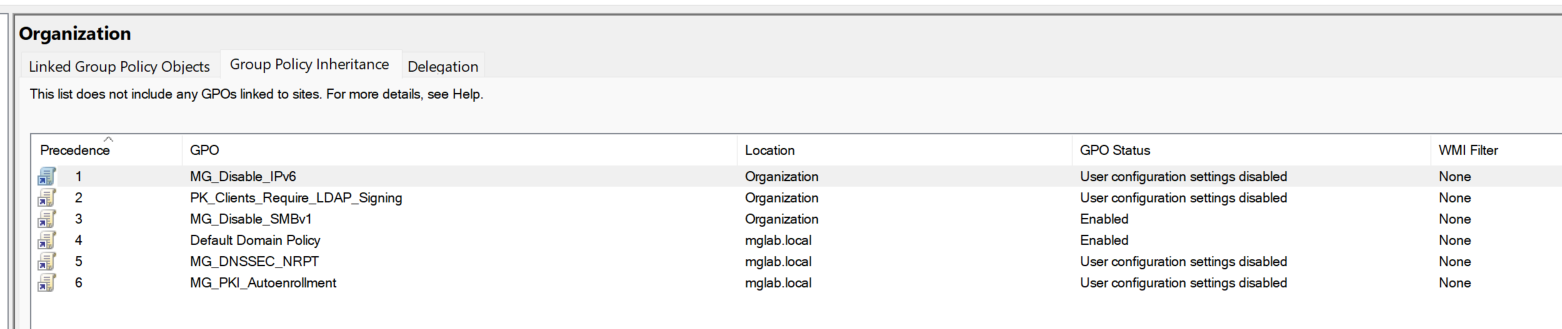
E allora dove entra Enforced
Enforced modifica la precedenza di una GPO specifica: una GPO Enforced in una OU figlia è trattata come se avesse priorità più alta rispetto alle GPO collegate a livello superiore o al dominio.
Questa è una regola importante da ricordare:
Enforcednon crea un nuovo livello di policy;- modifica la precedenza dei conflitti;
- è utile quando si vuole imporre un'impostazione in una OU specifica anche contro una policy di dominio o di sito.
La regola decisiva è questa: una GPO collegata a un livello superiore e marcata Enforced continua a essere ereditata anche quando una OU figlia ha Block Inheritance. Block Inheritance blocca le GPO ereditate normalmente, ma non quelle Enforced. Per esempio, se GPO-Domain-Baseline è collegata al dominio con Enforced e OU=Production\Workstations ha Block Inheritance, la baseline continua ad applicarsi agli oggetti della OU figlia. Se la stessa GPO di dominio non fosse Enforced, verrebbe invece esclusa dall'ereditarietà della OU figlia.
Questo non significa che Enforced vinca sempre e comunque: la GPO deve superare Security Filtering, WMI Filtering e gli altri requisiti di applicazione. La regola precisa è: Enforced rende non bloccabile da Block Inheritance una GPO che sarebbe altrimenti ereditata dal ramo target.
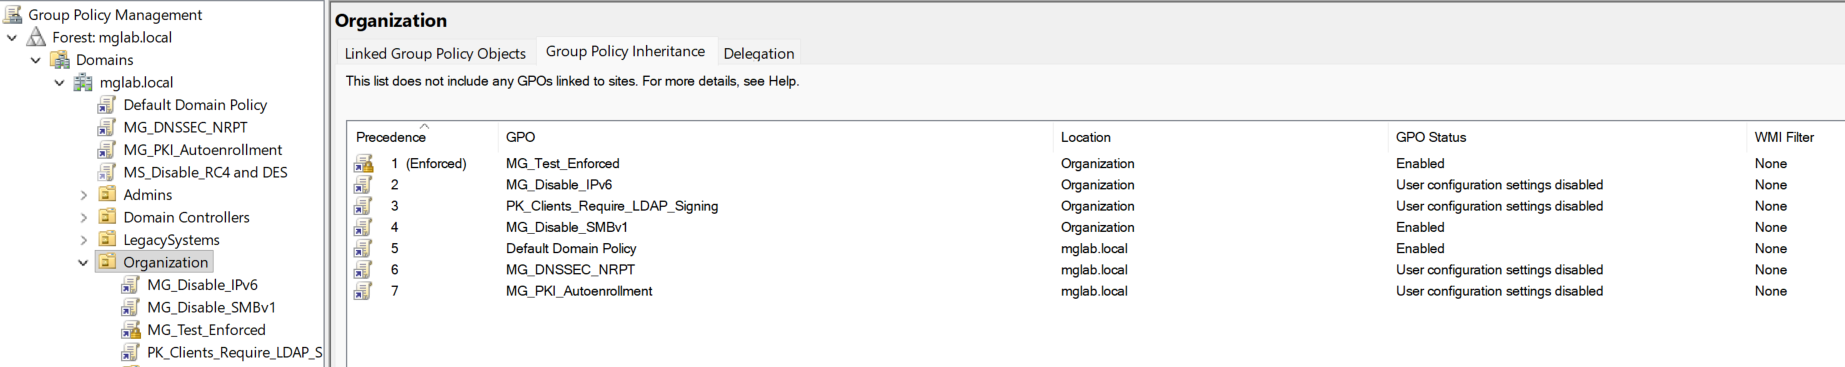
E dove entra Block Inheritance
Block Inheritance invece fa qualcosa di diverso. In una OU, se viene abilitato, le GPO di livello superiore normalmente ereditate non vengono ereditate. Le GPO di livello superiore marcate Enforced costituiscono l'eccezione e continuano ad applicarsi.
Questo è il punto più importante:
Block Inheritanceinterrompe l'ereditarietà delle GPO nonEnforcedda parent OU/site/domain;- una GPO
Enforcedcollegata a un livello superiore continua a essere ereditata anche attraverso il ramo conBlock Inheritance.
In altre parole, si può usare Block Inheritance per isolare una OU dalle GPO parent non Enforced. Si usa Enforced per rendere una GPO non bloccabile da Block Inheritance e per darle priorità nei conflitti di impostazioni.
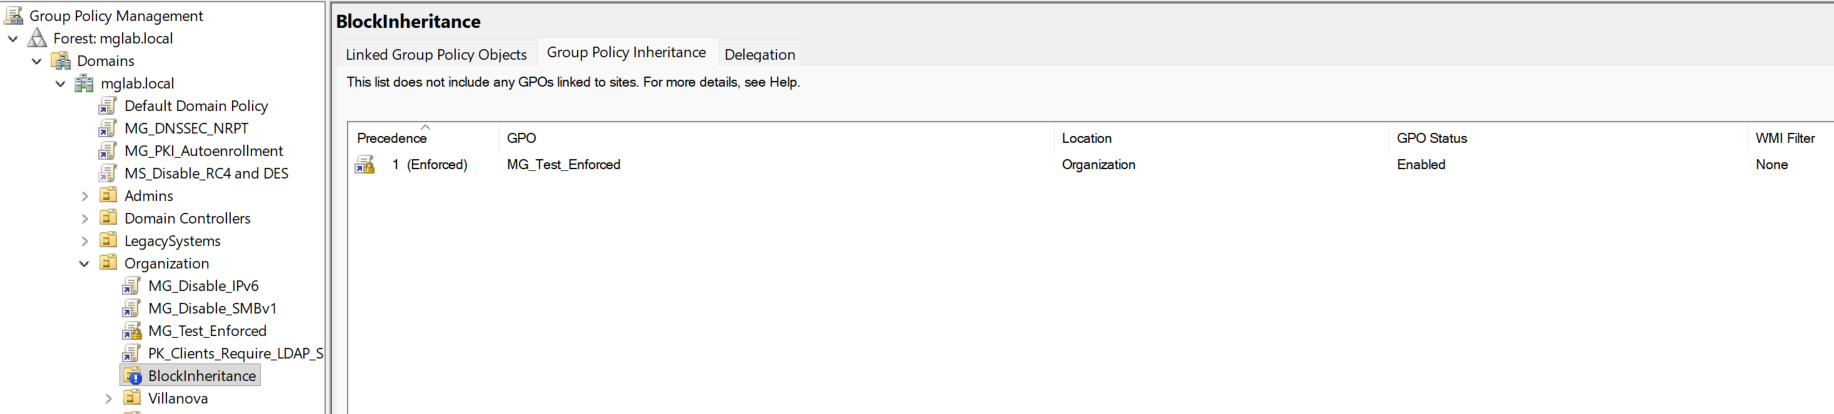
Il punto decisivo: cosa succede davvero in caso di conflitto
Questa è la parte che crea più confusione. La regola non è complessa, ma va letta nel contesto giusto: scope, gerarchia, ereditarietà e priorità.
Enforced non è un “force switch”
Il modo più comune di sbagliare è pensare a Enforced come a un pulsante che “costringe” la GPO ad applicarsi sempre e comunque. Non è così.
Enforced significa solo questo:
- una GPO collegata a una OU specifica ha priorità rispetto alle GPO di livello superiore quando ci sono conflitti di impostazione.
Non cambia la gerarchia dell’albero. Non rende la GPO applicabile se falliscono Security Filtering o WMI Filtering. Non corregge un design di OU sbagliato. Non trasforma una policy debole in una policy imperitura. Inoltre, se la GPO Enforced sarebbe normalmente ereditata dal ramo, nemmeno Block Inheritance può impedirne l'applicazione.
In altre parole, Enforced è un meccanismo di precedenza, non un override assoluto. È utile per un caso specifico di conflitto, non per compensare un modello di policy lasciato in disordine.
Perché viene usato così spesso
Molto spesso Enforced viene usato non perché il meccanismo sia necessario, ma perché la struttura delle OU e la gestione delle GPO sono peggiori di quanto si voglia ammettere.
I segnali tipici sono:
- baseline di dominio troppo permissiva;
- OU create senza coerenza reale per ruolo, target o responsabilità;
- GPO collegate senza logica di ereditarietà;
- eccezioni usate come “fix rapido” e poi lasciate in produzione;
- amministratori che scelgono di forzare una policy locale invece di correggere la causa del problema.
In queste condizioni, Enforced è un sintomo di design sbagliato, non una soluzione di governance.
La regola di buon design
Se la struttura delle OU è corretta, l’ordine delle GPO è sensato e la priorità del ramo è ben definita, Enforced non serve quasi mai.
La logica corretta è questa:
- GPO di dominio = baseline di governance;
- GPO di OU = eccezioni controllate;
- progettazione delle OU = base del modello;
- priorità = definita dall’ereditarietà e dal link order, non da un flag permanente.
Se il design è sano, una GPO in Enforced è spesso solo il modo più comodo per nascondere una struttura di directory lasciata in disordine.
Quando Enforced è giustificato
Enforced è ragionevole solo in casi molto chiari e molto rari:
- una policy di sicurezza deve davvero prevalere su una baseline più ampia;
- la differenza di priorità è documentata e approvata;
- il ramo ha un owner chiaro e una motivazione operativa specifica;
- il team sa spiegare perché l’eccezione esiste e come va rimossa in futuro.
Se la risposta non è chiara in una frase, probabilmente non stai guardando un design corretto: stai guardando un workaround applicato troppo presto.
Il punto pratico per l’amministratore
La frase corretta non è “ho forzato la GPO”.
La frase corretta è:
- “ho elevato la priorità di applicazione di questa GPO nel ramo specifico per gestire un conflitto di impostazioni”.
Questa definizione è corretta perché descrive il comportamento reale e non promette un “override assoluto” che non esiste.
Conflitti e casi reali: cosa succede davvero
Scenario 1: baseline di dominio + eccezione locale
Immagina di avere:
- una GPO di dominio che imposta
Interactive logon: Message titlee altre policy di sicurezza; - un'OU per server di produzione;
- una GPO collegata direttamente all'OU di produzione con
Enforced.
In questo caso, la GPO collegata alla OU specifica ha priorità sulle GPO di livello superiore. Se la policy è corretta, è il comportamento aspettato. Se però la GPO è stata lasciata “forzata” per anni senza revisione, la baseline di dominio non è più un vero standard, ma solo un riferimento storico.
Scenario 2: OU isolata ma policy di base applicata comunque
Se una OU ha Block Inheritance abilitato, le GPO del dominio e delle OU parent non marcate Enforced non vengono più ereditate. Una baseline di dominio marcata Enforced, invece, continua ad applicarsi e quindi non viene esclusa dal ramo figlio.
Questo genera il classico problema di osservazione: si vede un comportamento “strano” e si pensa che la GPO non faccia niente, quando in realtà la GPO è semplicemente esclusa dalla propagazione.
Scenario 3: una GPO Enforced su una OU figlia che è stata poi spostata
Questo è un caso molto comune in ambienti grandi. Un server o un gruppo di asset viene spostato in una nuova OU, la GPO pertinente viene Enforced, poi alcuni anni dopo l'asset viene riassegnato a un ramo diverso ma la policy non viene rimosso. La risultante è che un comportamento viene applicato in un contesto che non è più coerente con la governance attuale.
Conflitto 1: GPO di dominio contro GPO in Enforced
Scenario:
GPO-Domain-Securitycollegata al dominio imposta il valoreX;GPO-Prod-Hardeningcollegata aOU=Production, conEnforced, imposta il valoreY.
Risultato: per gli oggetti in Production, il valore Y vince. La GPO di dominio non scompare: resta applicata per gli altri setting e per gli altri rami, ma perde il conflitto su questo setting nello scope di Production. Questo è l'uso corretto di Enforced: elevare la priorità di una GPO in un ramo preciso, non rendere inesistente la GPO di dominio.
Conflitto 2: due GPO in Enforced
Scenario:
GPO-Prod-Lockdowncollegata aOU=Production, conEnforced, imposta il valoreA;GPO-Prod-Exceptionscollegata aOU=Production\Servers, conEnforced, imposta il valoreB.
Risultato: se entrambe configurano lo stesso setting, la GPO più specifica per il ramo target può prevalere; se il livello di specificità è equivalente, decide la precedenza effettiva mostrata da GPMC, inclusi link order e ordine di elaborazione. Non vale quindi la regola semplificata “chi è Enforced vince sempre”: Enforced modifica la precedenza, ma non elimina la necessità di leggere scope e ordine dei link.
Conflitto 3: Enforced contro Local Policy
Scenario:
- la policy locale del computer imposta il valore
L; - una GPO di dominio imposta il valore
D; - una GPO collegata alla OU e marcata
Enforcedimposta il valoreE.
Risultato: la Local Policy viene elaborata per prima e può essere sovrascritta dalle GPO applicabili del dominio e dell'OU. Se la GPO della OU è applicabile allo scope corretto, E è il valore finale del conflitto. La Local Policy non è un livello “più forte” solo perché è locale al computer.
Conflitto 4: Block Inheritance contro una GPO Enforced
Scenario:
GPO-Domain-Baselineè collegata al dominio e marcataEnforced;GPO-Production-Specialè collegata aOU=Production;OU=Production\WorkstationshaBlock Inheritance.
Risultato: Block Inheritance esclude dal ramo le GPO del dominio e delle OU parent normalmente ereditate, ma non la GPO-Domain-Baseline marcata Enforced. La baseline continua quindi ad applicarsi agli oggetti di Workstations. Una GPO collegata direttamente a Workstations continua anch'essa ad applicarsi e, se configura lo stesso setting, la precedenza finale va verificata con GPMC, gpresult o RSOP.
Tabella completa delle combinazioni
La tabella seguente usa sempre lo stesso esempio: il setting Interactive logon: Message text for users attempting to log on viene configurato con valori diversi (A, B, C...) nelle GPO indicate. Il risultato descritto vale solo se le GPO sono applicabili al computer e all'utente analizzato: Security Filtering, WMI Filtering, loopback e permessi possono escludere una GPO prima della fase di precedenza.
| Combinazione | Configurazione di esempio | Valore o comportamento finale |
|---|---|---|
| LSDOU completo, senza eccezioni | Local=A, Site=B, Domain=C, OU=D, Child OU=E | Vince E, perche la GPO della child OU viene elaborata per ultima. Se E non configura il setting, vince D; poi C, B e infine A. |
| Local Policy contro GPO di dominio | Local=A, Domain=C | Vince C: una GPO di dominio sovrascrive il valore locale per il computer di dominio. |
| Domain GPO contro OU GPO | Domain=C, OU=D | Vince D per gli oggetti nella OU, perche la GPO dell'OU e piu specifica ed e applicata dopo quella di dominio. |
| OU parent contro child OU | Parent OU=D, Child OU=E | Vince E per gli oggetti nella child OU. La GPO della parent resta applicata per i setting non configurati dalla child OU. |
| Due GPO allo stesso livello | Due GPO collegate alla stessa OU impostano A e B | Vince la GPO con la precedenza determinata dal link order in GPMC. Le impostazioni non in conflitto di entrambe possono restare applicate. |
Domain GPO contro OU GPO con Enforced sulla OU | Domain=C, OU=D con Enforced | Vince D nel conflitto. Essendo collegata alla OU, la GPO e gia piu specifica; Enforced la protegge inoltre dai conflitti delle GPO collegate piu in basso nel ramo. |
GPO parent Enforced contro GPO child normale | Parent OU=D con Enforced, Child OU=E senza Enforced | Vince D nel setting in conflitto: Enforced impedisce alla GPO child normalmente ereditata di sovrascrivere la GPO parent. |
Due GPO Enforced su livelli diversi | Parent OU=D con Enforced, Child OU=E con Enforced | Il risultato dipende dal collegamento effettivo, dall'ordine di elaborazione e dal livello di specificita documentato in GPMC; non basta contare quante GPO sono Enforced. Va verificato con gpresult o RSOP. |
Block Inheritance senza Enforced | Domain=C, Parent OU=D, Child OU con Block Inheritance | Le GPO del dominio e delle OU parent normalmente ereditate vengono escluse dalla child OU. Restano applicabili le GPO collegate direttamente alla child OU. |
Block Inheritance con Domain GPO Enforced | Domain=C con Enforced, Child OU con Block Inheritance | Vince C se il setting non viene sovrascritto da una GPO con precedenza superiore: la GPO di dominio Enforced attraversa Block Inheritance. |
Block Inheritance con Parent GPO Enforced | Parent OU=D con Enforced, Child OU con Block Inheritance | D continua ad applicarsi alla child OU. Le GPO parent non Enforced vengono invece bloccate. |
Block Inheritance e GPO collegata direttamente alla child OU | Child OU con Block Inheritance, GPO locale alla child OU=E | Vince E nel conflitto con una GPO parent normalmente ereditata. Block Inheritance non blocca le GPO collegate direttamente alla OU. |
Block Inheritance e GPO Enforced collegata direttamente alla child OU | Child OU con Block Inheritance, GPO locale=E con Enforced | E si applica e mantiene la propria priorita anche rispetto alle GPO applicabili piu in basso nel ramo. |
| Setting presente solo nella GPO parent | Parent OU=D, Child OU con Block Inheritance, nessuna GPO Enforced | Il setting parent non viene applicato alla child OU: non esiste un valore finale ereditato per quel setting. |
Setting presente solo nella GPO Enforced parent | Parent OU=D con Enforced, Child OU con Block Inheritance | D resta il valore finale perche la GPO Enforced continua a essere applicata. |
| GPO esclusa dai filtri | Una GPO imposta Z, ma fallisce Security Filtering o WMI Filtering | La GPO non entra nella risoluzione: Z non puo vincere. Si considera solo l'insieme delle GPO effettivamente applicate. |
| GPO applicabili senza conflitto | Domain imposta C su un setting, OU imposta D su un altro | Entrambi i setting restano applicati: la precedenza decide solo quando due GPO configurano lo stesso setting in modo incompatibile. |
La regola da portare in produzione e quindi questa: prima si stabilisce quali GPO sono effettivamente applicate, poi si guarda il livello di collegamento, quindi Block Inheritance, Enforced e link order. Solo a quel punto si puo dichiarare quale valore vince. gpresult e RSOP mostrano il risultato reale sul computer o sull'utente analizzato.
La verità operativa
Se l’ordine delle GPO è corretto, la struttura delle OU è sana e la priorità del ramo è ben definita, Enforced di solito non serve.
Questa è la regola pratica più utile da tenere a mente in produzione.
Se la struttura delle OU è corretta e gli oggetti sono davvero posizionati nel ramo giusto,
Enforceddi solito non serve. La GPO di dominio e la GPO di OU sono sufficienti a modellare la priorità senza ricorrere all’eccezione permanente.
Questo non significa che Enforced non abbia un posto. Lo ha, ma solo in casi di eccezione documentata e ben motivata. Il problema è che, nella pratica, lo vediamo usato molto più spesso di quanto serva.
Perché questo è importante in produzione
Quando si leggono i conflitti in GPMC, molte persone pensano che Enforced e Block Inheritance siano un “modo FORTE”. In realtà, non sono una scorciatoia. Sono due strumenti progettati per gestire eccezioni di governance. Se vengono usati senza documentazione, diventano la causa del drift invisibile più pericoloso di tutto il dominio.
Capire dove si applica la priorità reale significa essere in grado di rispondere a domande concrete come:
- perché questa policy viene applicata e non quella di dominio?
- perché questa OU ignora la baseline standard?
- perché i server sembrano non seguire il modello di sicurezza del dominio?
- chi ha imposto questa eccezione senza renderla tracciabile?
Queste sono domande che fanno la differenza tra un amministratore che usa GPO e un amministratore che le governa veramente.
Simulazione concreta da ricordare
Se fai un mini laboratorio con:
- dominio baseline;
- OU figlia;
- GPO in
Enforced; - OU con
Block Inheritance; - un client di test;
puoi osservare in modo chiaro che:
Enforcedaumenta la priorità della GPO target;Block Inheritancetaglia il ramo superiore per le GPO nonEnforced;- una GPO
Enforceddel ramo superiore continua ad applicarsi; - la GPO locale o di OU se specifica vince nel conflitto finale;
- una Local Policy non può “sconfiggere” una GPO del dominio o dell’OU se il computer è in una struttura standard.
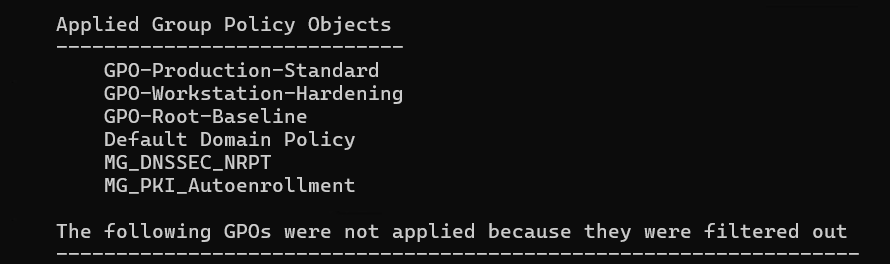
Questo ci permette di verificare anche la parte più utile del lavoro operativo: la relazione tra il risultato atteso e la prova ottenuta con gpresult e RSOP.
Come si vede il risultato vero in gpresult
Quando valuti un caso reale, il comando più importante non è solo Get-GPResultantSetOfPolicy o gpresult, ma capire cosa mostra la policy effettiva (e quale viene realmente applicata) rispetto allo scope dell’oggetto.
La domanda giusta è:
- quale GPO trova il computer in quel ramo dell’albero?
- chi vince nel conflitto?
- chi è stata esclusa dal ramo via
Block Inheritance?
Questa lettura è molto più utile di un semplice “la GPO è presente o no”.
La parte difficile non è imparare il concetto, ma capire come questi due meccanismi interagiscono in ambienti reali.
Simulazione in laboratorio: il modello che conviene replicare
Il modo migliore per capirne il comportamento è replicare una mini topologia AD. Vediamo una configurazione semplice ma molto efficace per osservare il pattern reale.
Topologia di laboratorio
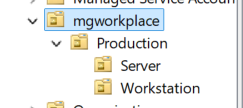
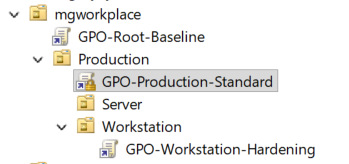
Stabilisci questa struttura:
- Domain
LAB.local - OU
Production - OU
Production\Servers - OU
Production\Workstations
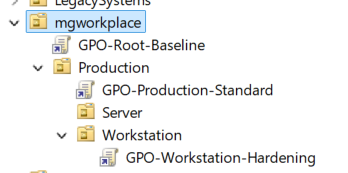
Collega le GPO in questo modo:
GPO-Root-Baseline-> collegata al dominioGPO-Production-Standard-> collegata aProductionGPO-Workstation-Hardening-> collegata aProduction\Workstations
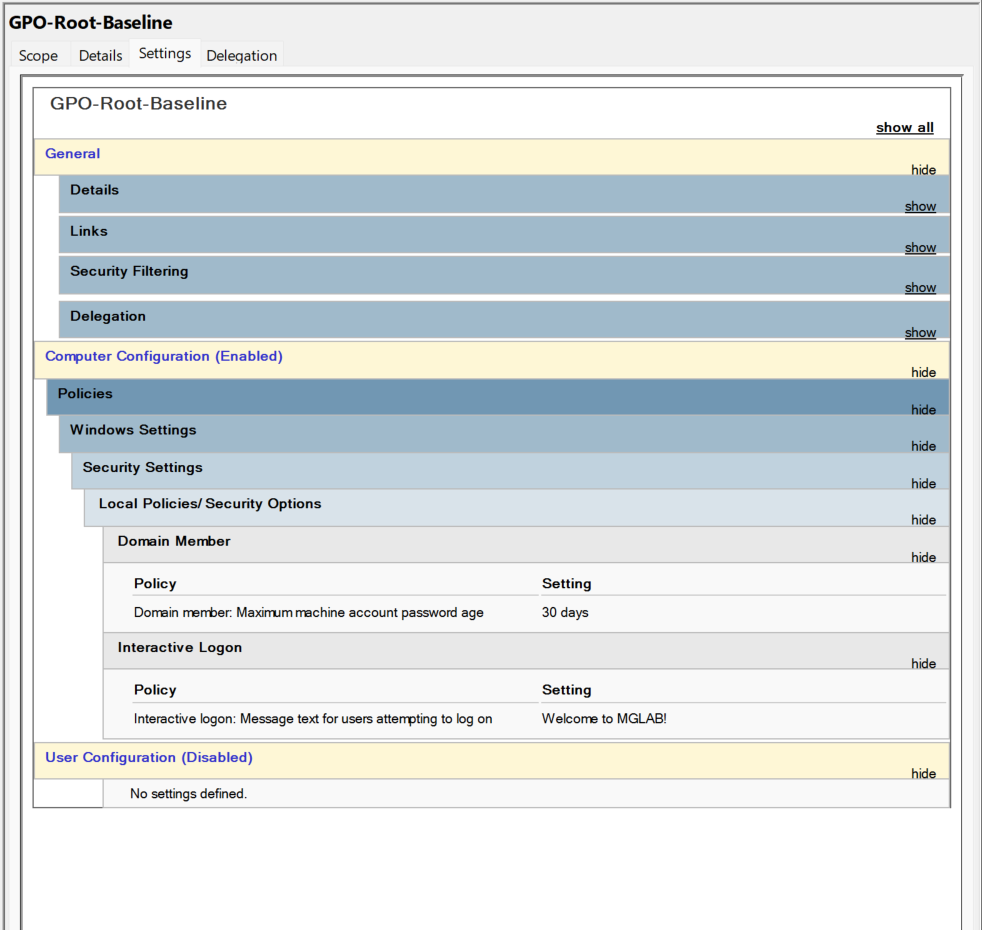
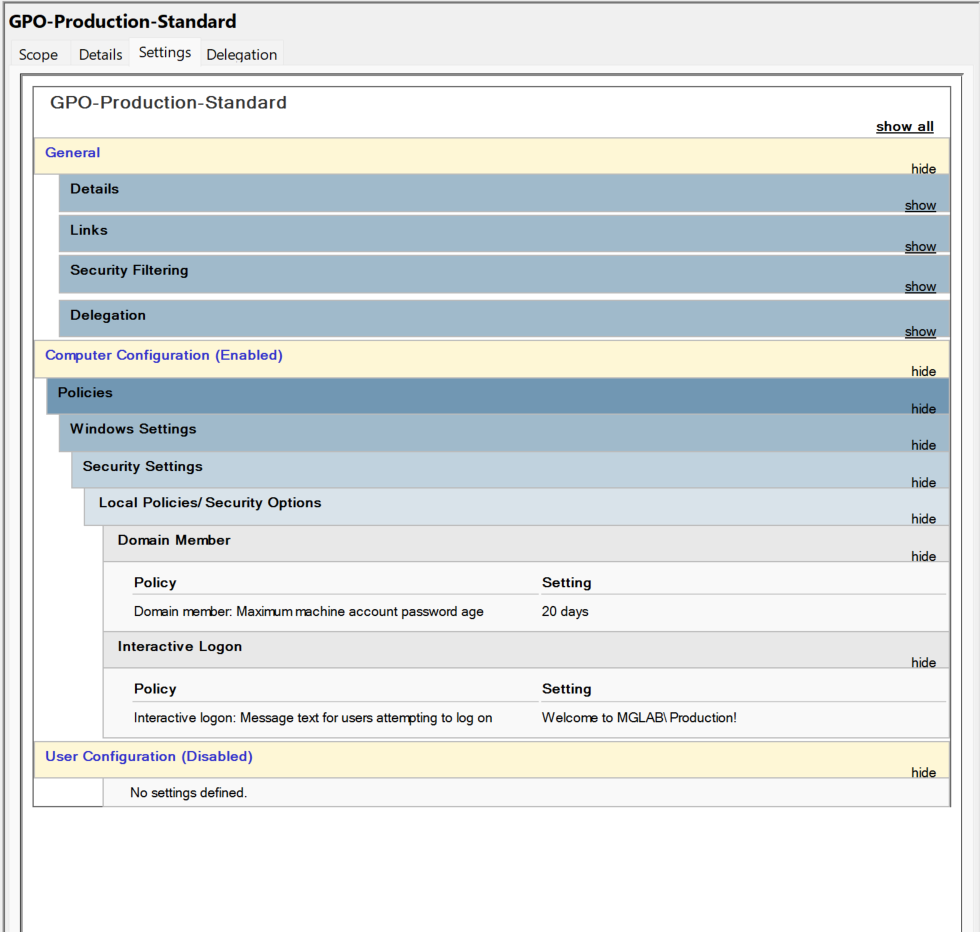
Definisci tre impostazioni di test che cambiano facilmente e sono osservabili:
Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\Security Options\Domain member: Maximum machine account password ageComputer Configuration\Policies\Windows Settings\Security Settings\Local Policies\Security Options\Interactive logon: Message text for users attempting to log on
Quello che importa non è la singola setting, ma il fatto che il risultato finale dipende da:
- livello di OU,
- link order,
Enforced,Block Inheritance.
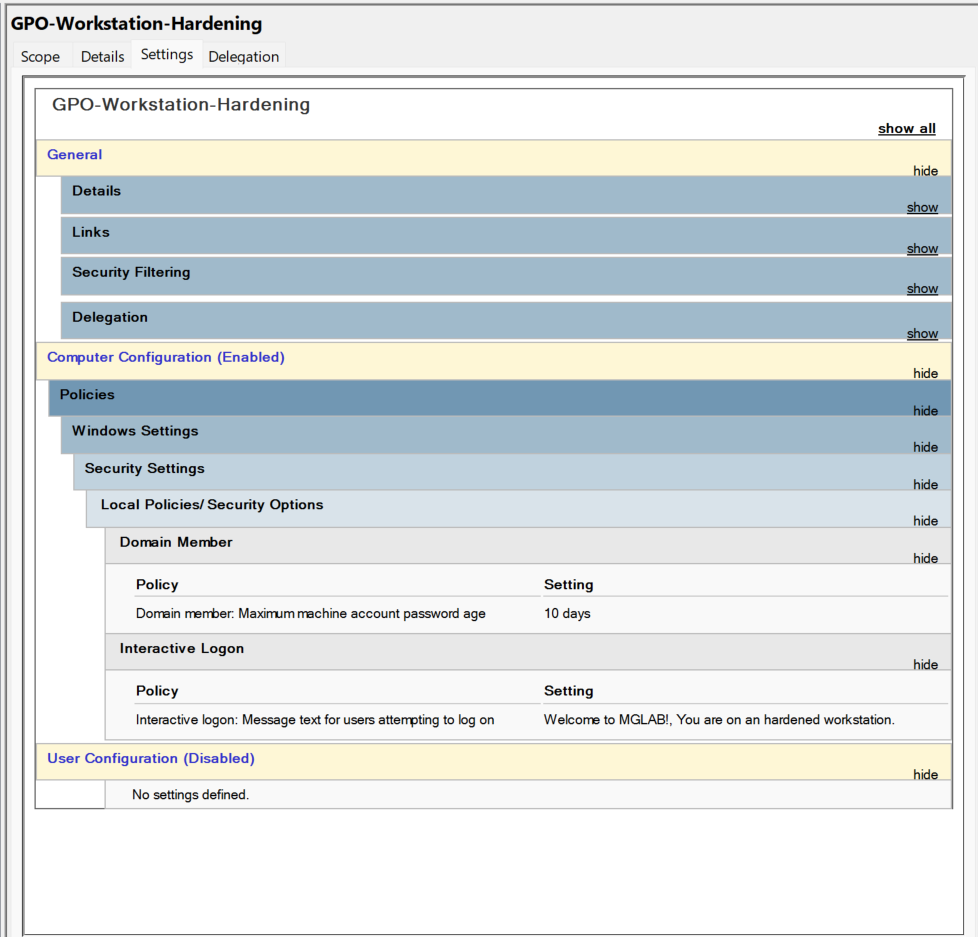
Laboratorio 1: GPO di dominio contro GPO di OU
Setup
GPO-Root-Baseline: imposta valore AGPO-Production-Standard: imposta valore BProductionha una OU normale, nonBlock Inheritance
Risultato desiderato
L'OU Production eredita la GPO del dominio, ma la GPO collegata direttamente all'OU ha priorità.
Output atteso:
GPO-Production-Standardvince sul valore del dominio per gli oggetti inProduction.
Questa è la base per capire che l'ereditarietà fa sempre la differenza tra “baseline” e “eccezione locale”.
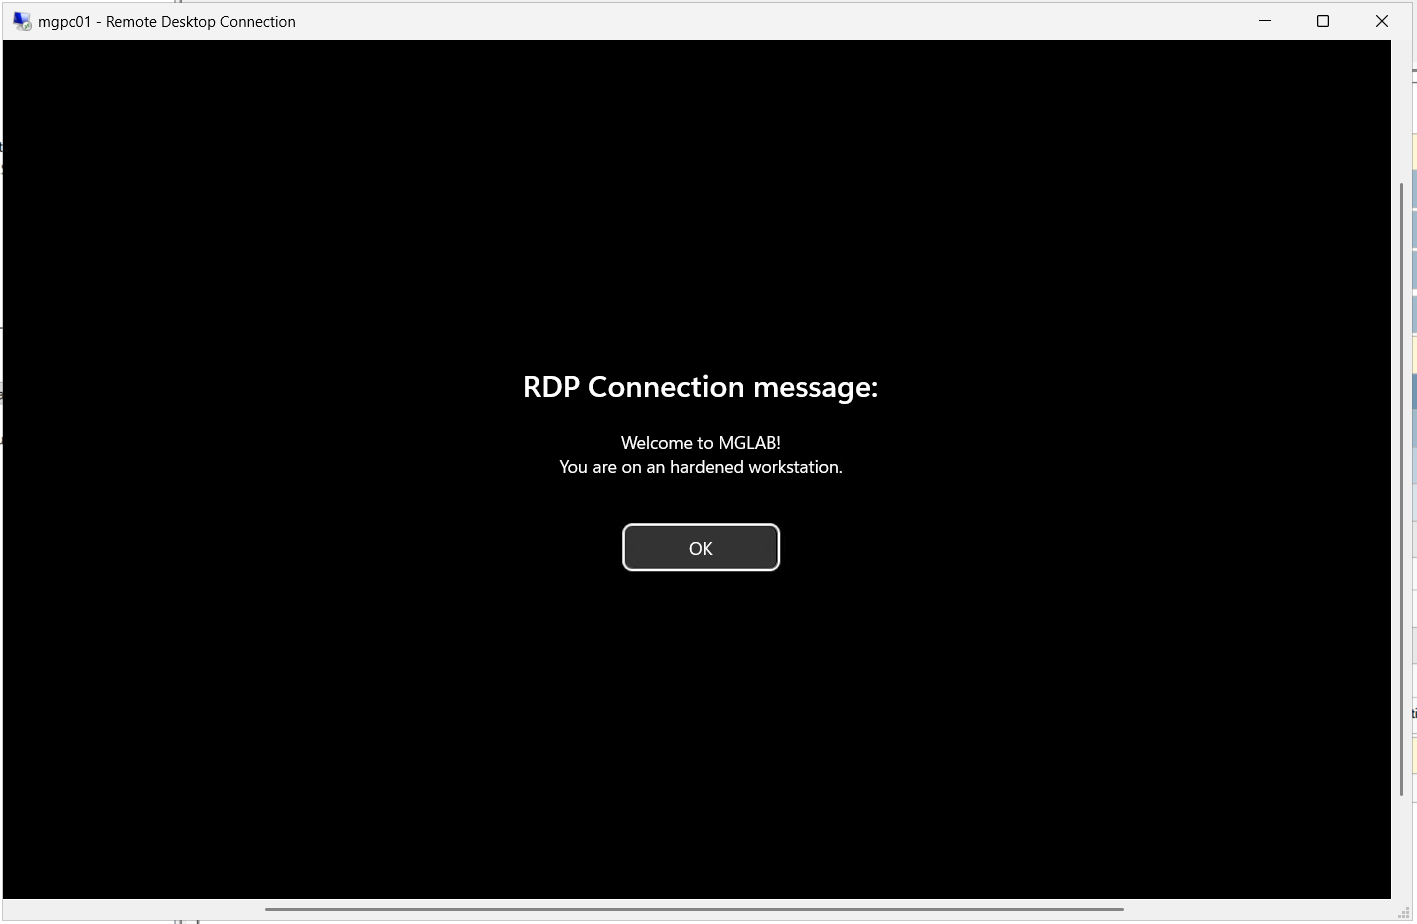
Laboratorio 2: Block Inheritance su una OU
Setup
GPO-Root-Baselinesul dominioGPO-Production-Standardsulla OUProduction- Abilita
Block Inheritancesulla OUProduction\Workstations
Risultato atteso
La OU Production\Workstations non eredita la GPO del dominio e la GPO della parent OU, se la parent OU è inclusa nel ramo e le GPO non sono marcate Enforced. In pratica, il ramo figlio si isola dalle GPO normali del ramo superiore, ma continua a ricevere quelle Enforced.
Questo dimostra che Block Inheritance è un taglio dell'ereditarietà normale, non un override di precedenza: non blocca una GPO del ramo superiore marcata Enforced.
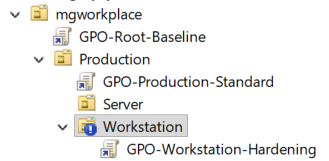
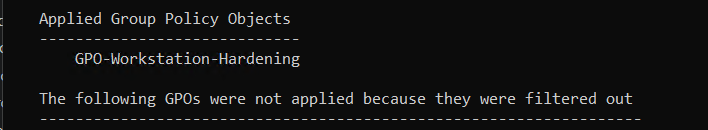
Laboratorio 3: Enforced sulla GPO figlia
Setup
GPO-Root-Baselinesul dominio con valore AGPO-Production-Standardsulla OUProductioncon valore B ed impostata inEnforced
Risultato atteso
Anche se la GPO di dominio ha un valore diverso, la GPO Enforced nella OU child vince sul conflitto. Il comportamento sembra “forzare” la policy indipendentemente da come il dominio o la site sono configurati.
Laboratorio 4: combinazione Block Inheritance + Enforced
Questo è il caso più istruttivo.
Setup
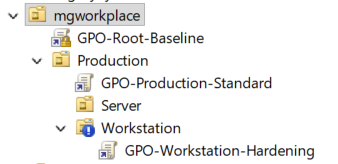
GPO-Production-Standardcollegata aProductionGPO-Workstation-Hardeningcollegata aProduction\WorkstationsBlock Inheritanceattivo suProduction\WorkstationsEnforcedattivo suGPO-Root-Baseline
Risultato atteso
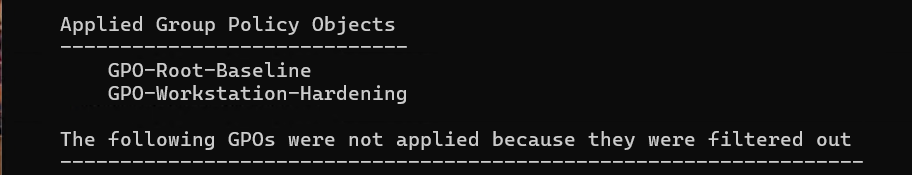
La GPO di Production non viene ereditata da Production\Workstations perché viene interrotta l'ereditarietà. Tuttavia, la GPO collegata direttamente alla Root è applicata e, se Enforced è attivo, assume priorità sui possibili conflitti con altre GPO di livello inferiore o del ramo stesso, bypassando addirittura i livelli in cui è attivo Block Inheritance.
Questo test aiuta a mostrare che:
Block Inheritancearresta l'ereditarietà;Enforcedmodifica il peso della GPO collegata direttamente;- nessuno di questi elementi da solo è “la soluzione”; vanno letti insieme con l'architettura dell'albero OU.
Come leggere correttamente il comportamento in produzione
Se vuoi capire se c'è un problema reale, devi guardare tre cose insieme:
- dove la GPO è collegata;
- che OU ha
Block Inheritance; - quali GPO hanno
Enforced.
Questi tre elementi rivelano se la policy è stata usata per un caso eccezionale o se è diventata una regola di fatto.
Semplice regola di lettura
- GPO in dominio = baseline di governance.
- GPO in OU = eccezione locale o standard del ramo.
Block Inheritance= isolamento dal ramo superiore.Enforced= prioritizzazione della singola GPO.
Se una configurazione è stata lasciata attiva senza documentazione, è un problema di governance, non di tecnologia.
Errori ricorrenti in produzione
1. Enforced usato come “fix permanente”
Il caso più comune: un team ripristina una policy di sicurezza in un OU e marca la GPO come Enforced per “essere sicuri”. Poi la policy resta parte del modello operativo ma nessuno si accorge più di quanto stia sostituendo la baseline di dominio.
2. Block Inheritance usato per risolvere un problema puntuale e lasciato lì
Questo è molto frequente. La prima soluzione è sempre “blocca l’ereditarietà”. La seconda, mai eseguita, è “rimuovi l’eccezione dopo la correzione”. Il risultato è che la OU si comporta come un mini dominio, con policy locale che non rispecchiano più il modello standard.
3. Documentazione assente
In molti ambienti, la GPO critica ha un owner, ma nessuna nota su perché è Enforced o su quale Block Inheritance è stato attivato. Quando arriva un cambiamento, nessuno capisce l’eccezione e la conseguenza è un difetto di operazione reale.
4. Reading di gpresult senza contesto dell'albero OU
Molti incident si risolvono male perché si legge il risultato finalizzato ma non l'architettura. Una GPO appare “in vigore” ma in realtà è soltanto la più forte del ramo e non la policy corretta per il caso generale.
Decision tree operativo
Quando ti trovi davanti a un caso reale, usa questa scala decisionale.
Usa Enforced solo se:
- la policy deve prevalere in modo specifico su una baseline più ampia;
- la differenza è stata valutata e approvata dal team di governance;
- hai un record scritto del motivo dell’eccezione;
- hai testato l’effetto su OU e client target.
Evita Enforced se:
- la policy è una soluzione temporanea non documentata;
- il problema è fuori dal contesto di quella OU;
- la vera causa del problema è un ordine di link o una GPO duplicata;
- il tuo team non sa spiegare perché quella GPO deve prevalere.
Usa Block Inheritance solo se:
- devi isolare una OU da una baseline di dominio o parent OU;
- la policy che stai scartando è veramente non voluta in quel ramo;
- hai un timeline di correzione e un owner della decisione.
Evita Block Inheritance se:
- stai escludendo l’ereditarietà per “non capire il problema”;
- vuoi solo bypassare una policy di base senza analizzare la causa;
- non hai un criterio di rollback.
Metodo di change sicuro
Questa parte è fondamentale: in ambiente enterprise non si fa “fai e poi controlla”. Si fa "prima verifica, poi cambia, poi valida".
Checklist minima prima del cambio
- Identifica la GPO implicata.
- Documenta se è collegata a dominio, OU o sito.
- Controlla se esiste
EnforcedoBlock Inheritancein branch via GPMC. - Esegui
gpresult /h report.htmlsu un client di test. - Esegui
rsop.mscoGet-GPResultantSetOfPolicyper confermare l'ordine effettivo. - Valuta in quale OU i client finali stanno risolvendo il valore.
- Definisci rollback prima di applicare il cambiamento.
Processo consigliato
- test in OU pilota;
- convalida su un subset di sistemi;
- verifica delle impostazioni critiche;
- verifica dei log di accesso o applicazione;
- approvazione del change;
- rollout in produzione;
- monitoraggio 24-48 ore.
Comandi utili per validare il comportamento
Verifica effective policy in un client
gpresult /h C:\Temp\gpo-report.html
Verifica GPO link e OU inheritance
Get-GPInheritance -Target 'OU=Production,DC=LAB,DC=local'
Verifica GPO collegate
Get-GPLink -Guid (Get-GPO -Name 'GPO-Servers-Hardening').Id -Target 'OU=Production,DC=LAB,DC=local'
Verifica report dettagliato della policy finalizzata
Get-GPOReport -Guid (Get-GPO -Name 'GPO-Servers-Hardening').Id -ReportType XML -Path C:\Temp\gpo-servers.xml
Queste righe sono utili perché mostrano il livello reale di applicazione. In pratica, la maggior parte dei problemi nasce dal fatto che gli operatori leggono solo la GPO, non il risultato finale del rapporto su un host specifico.
Laboratorio di esempio: una situazione che si vede davvero in produzione
Immagina questo caso:
- la baseline di sicurezza del dominio forza una policy di accesso amministrativo e un timeout standard;
- un team di infrastruttura nella OU
Serversvuole un setting più rigido per i DC o per i server critici; - per farlo, collega una GPO e abilita
Enforcedper non farsi “sovrascrivere” dal dominio; - qualche tempo dopo un altro team aggiunge
Block Inheritancein un'OU figlia per risolvere un problema locale e poi se ne dimentica.
Il risultato è che il dominio non è più un sistema prevedibile: ogni nuova richiesta di modifica viene letta alla luce di eccezioni storiche e la scadenza di una policy diventa impossibile da prevedere.
Questo tipo di drift non lascia tracce a livello grafico evidente. Il problema emerge solo quando un cambiamento di standard o una nuova applicazione esige una politica “normale” e si accorge che tutte le eccezioni esistenti hanno precedenza sull’intera struttura.
Checklist finale da usare in ogni review GPO
Se vuoi fare un review serio, usa questa checklist:
- la GPO è collegata a dominio, sito o OU?
- ci sono policy con
Enforced? - ci sono OU con
Block Inheritance? - il motivo dell’eccezione è documentato?
- il team di sicurezza ha approvato il comportamento?
- la GPO è stata testata su un client pilota?
- il rollback è definito e testato?
- il risultato effettivo è verificato con
gpresult/RSOP? - il comportamento è coerente con la baseline del dominio?
Se manca anche solo un punto, probabilmente l’eccezione è diventata un rischio operativo.
Conclusione
Enforced e Block Inheritance non sono errori di configurazione: sono strumenti molto potenti, ma sono eccezioni. Se lasciati incustoditi, trasformano un sistema di policy governato in un ambiente di eccezioni permanenti.
Il vero punto non è capire se sono “giusti” o “sbagliati” in astratto. Il vero punto è capire dove vengono usati, perché, e con quale meccanismo di rollback e governance.
La definizione di una baseline netta e una revisione periodica delle eccezioni è ciò che separa un dominio gestito da un dominio “in modo accidentale”.
E proprio per questo motivo il tema è così importante in produzione: in un ambiente AD, la differenza tra una GPO correttamente progettata e una GPO lasciata in eccezione permanente è spesso la differenza tra incidente gestibile e vulnerabilità di sicurezza o fallimento operativo distribuito.
Un
Enforcedo unBlock Inheritancesenza documentazione non è una soluzione. È un debito tecnico.
I contenuti di questa guida sono forniti a titolo informativo, senza garanzie. L'applicazione di qualsiasi procedura è sotto la responsabilità dell'utente. Disclaimer.
Apprezzamento
Se questa guida ti è utile, lascia un like.
Guide correlate
Continua ad approfondire
ACL / Active Directory
Permessi SYSVOL in Active Directory: baseline e drift
Leggi la guida->Active Directory / Delegation
GPO Security Filtering vs Delegation in Active Directory: quale differenza?
Leggi la guida->Active Directory / Domain Controllers
Protected Users in Active Directory: cos'è, limiti, adminCount e rollout senza lockout
Leggi la guida->ACL / Active Directory